版本 1.7
更新日期 2026年4月6日
AdGuard VPN CLI v1.7 帶來了一些實用的改進,在日常使用中您會逐漸感受到。它更加穩定、更加可靠,在處理任務時也變得更聰明。
在 MikroTik 上使用 AdGuard VPN CLI
現在,使用者可以透過 Docker 在 MikroTik 以及類似不提供完整 Root 環境的路由器上執行 AdGuard VPN CLI。先前,這類裝置需要準備一台獨立的 Linux 主機來執行 CLI。現在,您可以將它部署在容器中,讓一切都更貼近真正重要的地方:您的網路。
其他改進
除此之外,我們還修復了上一個版本中發現的一些問題,進一步提升了軟體品質。AdGuard VPN CLI 現在能夠更可靠地處理系統重新啟動,並改進了登入穩定性以及與 NixOS 的相容性。
更新記錄
改進
修復
版本 1.5
更新日期 2025年8月20日
本次版本更新顯著提升了伺服器連線速度與可靠性,同時大幅降低 AdGuard VPN Linux 版對運營商 DNS 的依賴。我們透過修復漏洞及升級 VPN 用戶端,優化了不同網路環境下的可用性。
此外,通過 CLI 郵件密碼登入方式已被移除,全面統一為網頁登入。原因何在?該登入方式在過往多個版本中已被棄用,本次徹底移除後網頁登入將成為唯一認證方式。
網頁登入是一項允許使用者透過瀏覽器認證機制替代傳統密碼進行登入的功能。其優勢在於操作更便捷、體驗更流暢。
更新記錄
修復
WSL2(Windows 子系統 Linux 版)重啟後配置丟失 #108
VPN 用戶端(AdGuard VPN 協定實現)
VPN 用戶端更新至 v0.18.18
版本 1.4
更新日期 2025年8月6日
並非所有改進都“轟轟烈烈”,有些最佳化雖小卻至關重要,它們都是打造卓越產品的必經之路。本次更新推出動態 VPN 協定選擇功能:系統將實時檢測當前最快協定並自動連線。當然,使用者仍可手動選擇協定。
更新記錄
修復
自動啟動失效問題(新增
--boot 引數) #92VPN 用戶端(AdGuard VPN 協定實現)
VPN 用戶端更新至 v0.17.4
版本 1.2
更新日期 2025年3月24日
如果您一直關注 AdGuard 的最新版本,可能已經注意到我們正在逐步在軟體新增後量子加密技術。現在,輪到 AdGuard VPN CLI 了。除了重要的錯誤修復外,v1.2 版本還引入了這項尖端安全增強功能,為您的瀏覽體驗提供額外保護。
情況是這樣的:量子計算機正在飛速發展,雖然目前尚未構成威脅,但未來可能會破解當前的加密方法。為了"未雨綢繆",我們實現了後量子加密技術,確保即使最先進的量子計算機也無法解密個人流量。
要啟用後量子加密,請開啟終端並輸入以下命令:
adguardvpn-cli config set-post-quantum on更新記錄
改進
新增了後量子加密的支援 #88
修復
版本 1.1
更新日期 2024年10月10日
距離我們發佈 v1.0 已經過去了四個月,Linux 版 AdGuard VPN 在這些日子裡又精進了一些。我們今天為大家帶來的是 v1.1,其最大的亮點是例外功能。使用者可能已經從其他 AdGuard VPN 服務中了解到了該功能。我們還新增了一個命令,允許檢視訂閱資訊,並進行了其他修復以提高整體安全性和穩定性。
新功能:例外
此功能可以大大提高 Linux 版 AdGuard VPN 的可用性。如果有使用者還不了解該功能,此選項可以讓使用者決定哪些域名的流量應從 VPN 路由中排除。如不需要 VPN 在某些網站上處理流量,我們建議使用新功能,因為它可以省去使用者一會兒開啟,一會兒關閉 VPN 的麻煩。
與其他平台的 AdGuard VPN 一樣,使用者可以在兩種模式下使用例外:一般(除例外清單中的域名外,所有域名均啟用 VPN)和選擇性(僅為例外清單中的域名啟用 VPN)。注意:每個模式都有自己的例外清單。
使用方式
要檢視所有與例外關的命令,請輸入:
adguardvpn-cli site-exclusions -h要將域名新增到當前模式的例外清單中,請輸入:
adguardvpn-cli site-exclusions add %domain_name%支援的輸入格式:
domain.com、sub.domain.com、www.domain.com。使用雙引號作為通配符:"*.domain.com"命令示例:
adguardvpn-cli site-exclusions add https://www.google.com/要從例外清單中刪除域名,請輸入:
adguardvpn-cli site-exclusions remove %domain_name%要檢視當前例外清單,請輸入:
adguardvpn-cli site-exclusions show要刪除所有例外,請輸入:
adguardvpn-cli site-exclusions clear要更改例外模式,請輸入:
adguardvpn-cli site-exclusions mode %mode_name%(或者還可以使用 adguardvpn-cli site-exclusions mode 檢查當前模式)%mode_name% 是指
general 或 selective.注意:上面列出的命令(
add、remove、show、clear)套用於當前模式的例外清單。要執行特定模式的命令,請新增 --for-mode %mode_name% type,例如:adguardvpn-cli site-exclusions add %domain_name% --for-mode %mode_name%檢視訂閱資訊的新命令
要檢查當前的訂閱資訊和狀態,請輸入:
adguardvpn-cli license您將看到您的電子郵件和訂閱類型。付費使用者還將看到其訂閱的到期日期。
命令行補全
為了更輕鬆地瀏覽不同的、有時很長的命令,我們新增了自動完成功能。要啟用它,請檢視安裝或更新 Linux 版 AdGuard VPN 後顯示的「bash-completion」提示。要使用該功能,只需開始輸入所需的命令並按 Tab ↹ 鍵,該命令將自動用必要的單詞完成或顯示完成選項的選擇。
更新記錄
改進
新增網站例外的功能 #27
新增檢視訂閱資訊的命令 #12
按 Tab 鍵自動完成命令 #18
改進更新過程 #33
新增可選的通知支援 #40
新增路線的「腳本」模式 #22
輸入
config show 命令時顯示目錄路徑 #24自動檢測在 Linux 上應使用哪個路由錶 #43
修復
版本 1.0
更新日期 2024年6月3日
開發人員為新產品所付出的可不止是汗水。這條路充滿艱難險阻,感覺就像,他們不是在寫代碼,而是在帶著魔戒去魔多(指環王劇情)。但一切都是值得的。現在,我們准備嚮親愛的用戶們介紹我們的全新產品,即 AdGuard VPN CLI v1.0。這是什麼呢?
AdGuard VPN CLI v1.0
CLI(英文:command-line interface)是指「命令列介面」,這意味著 AdGuard VPN CLI 沒有使用者介面。使用者可以在 Linux、macOS 以及 MIPS 和 ARM 路由器上使用它。AdGuard VPN CLI 是我們第一個支援 Linux 系統的服務!因此,我們歡迎 Linux 使用者安裝它,享受安全、快速的網際網路連線。
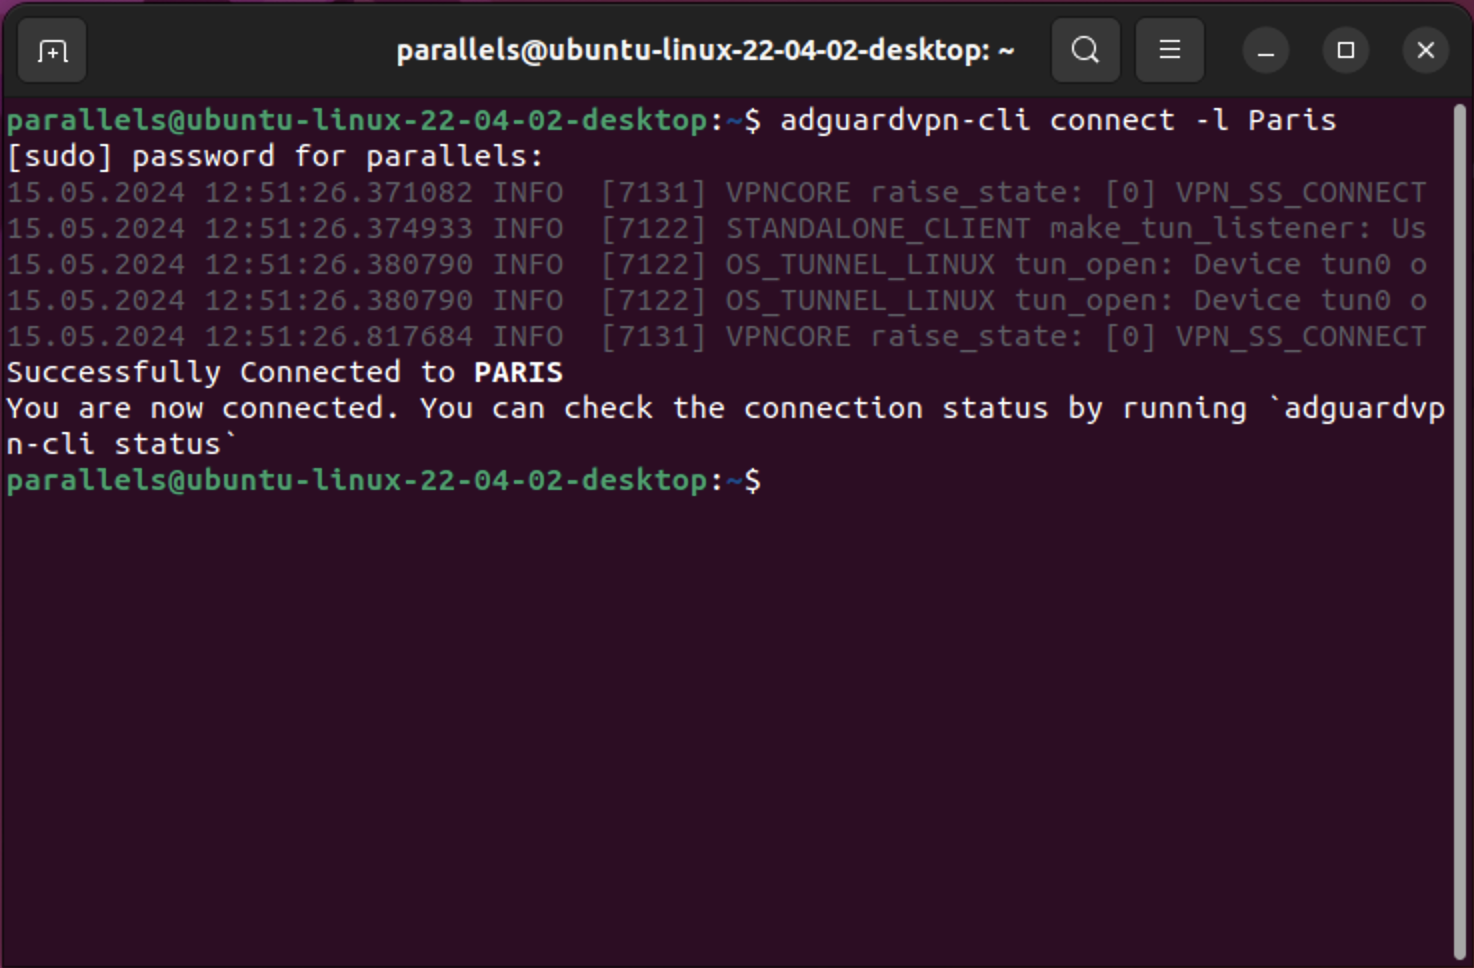
如您所見,要運行 AdGuard VPN CLI 使用者只需要終端。
開始吧
使用 AdGuard VPN CLI 不需要成為一個電腦高手。因為它沒有使用者介面,所有設定都通過終端完成。讓我們牽著您的手,指導您完成首次使用者體驗過程。
首先,要運行 AdGuard VPN CLI,請開啟終端併輸入以下命令開始安裝過程:
curl -fsSL https://raw.githubusercontent.com/AdguardTeam/AdGuardVPNCLI/master/scripts/release/install.sh | sh -s -- -v有關 Beta 和 Nightly 更新命令,請檢視我們的知識庫。
其次,您需要登入或創建一個新帳戶。為此,請鍵入:
adguardvpn-cli login現在使用者可以在網際網路上隱身了!如果希望 AdGuard VPN CLI 自動連線到最快的伺服器或最後連線的位置,請鍵入以下命令:
adguardvpn-cli connect使用者也可以自己從清單中選擇位置。為此,請鍵入
adguardvpn-cli list-locations。選擇位置後,鍵入 adguardvpn-cli connect -l <location>,其中 <location> 是使用者要連線的伺服器位置的城市、國家或 ISO 代碼。完成!現在,AdGuard VPN CLI 可以保護您的隱私。
要檢視更多命令和可用設定,請查閱我們的知識庫。
留下回饋意見
由於 AdGuard VPN CLI v1.0 是首次亮相,因此大家的回饋意見和功能建議對我們意義重大!如果您想幫助我們改進,請按以下步驟操作:
謝謝您!別忘了,使用者可以用錶情符號為新功能或錯誤修復投票。
將來發展趨勢
我們有很多改進新服務的計劃。我們希望在下一個版本中實現以下功能:
「例外」。自己控制流量。很快,我們的使用者就可以將網站新增到例外清單中,這樣 AdGuard VPN CLI 就不會對其流量進行路由。
「Bash completion」。讓服務更便捷實用。即使使用者沒有輸入完整的命令,程式也會提供指定必要命令的選項。
「路線腳本模式」。隨心所欲地設定。現在,如果使用者在路由器上設定 AdGuard VPN CLI,所有流量都將通過 VPN 傳輸。我們計劃使其更加靈活,因此會有一個新命令。使用者可以用它來決定哪些流量應該或不應該通過 AdGuard VPN CLI。